AI 핫토픽 – 클로드 코드 리뷰(Claude Code Review) 정식 출시와 위험도별 사람 승인
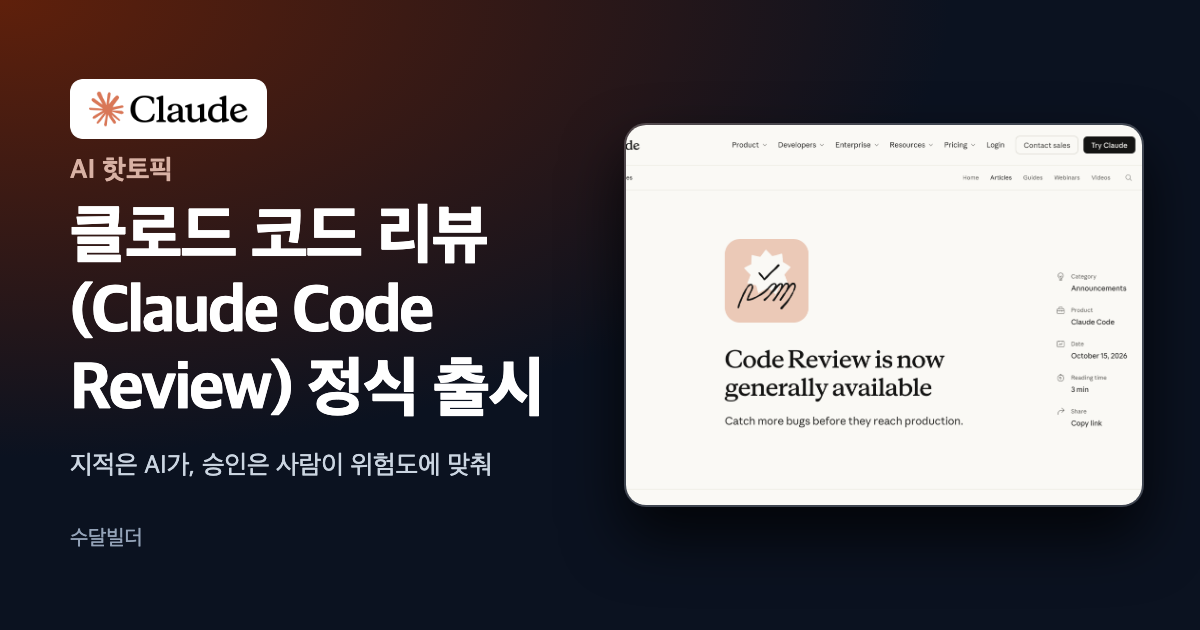
AI로 앱이나 웹 서비스를 만드는 대표님이라면, 출시 직전에 “이 코드 그대로 올려도 되나” 하는 순간이 있을 거예요. 2026년 10월 15일 Anthropic이 클로드 코드 리뷰(Claude Code Review)를 연구 미리보기에서 정식 출시로 바꿨습니다. 풀 리퀘스트(Pull Request)가 올라오면 사람이 보기 전에 여러 에이전트가 먼저 버그를 찾는 기능이에요.
같은 날 Claude Code 팀은 자기 팀이 코드 리뷰를 어떻게 돌리는지도 공개했어요. 눈에 띄는 대목은 승인이었습니다. 변경의 위험도에 따라 사람 승인을 0명, 1명, 2명으로 나누고, 에이전트의 승인은 사람 승인으로 세지 않는다는 원칙이죠. 클로드 코드 리뷰 자체도 지적만 남기고 승인은 하지 않아요.
이 글은 공식 발표와 문서에 적힌 클로드 코드 리뷰의 내용, 팀이 아니어도 쓸 수 있는 깃허브 도구 두 개, 그리고 그 승인 원칙을 작은 회사에 옮겨 본 가상 예시를 정리했어요.

클로드 코드 리뷰 정식 출시, 10월 15일 발표에 담긴 것
발표 글의 첫 문장은 클로드 코드 리뷰가 연구 미리보기를 끝내고 Claude Team과 Enterprise 조직에서 쓸 수 있게 됐다는 내용입니다. 정식 출시에 맞춰 클로드 코드 리뷰에서 바꾼 것은 속도, 지적의 질, 저장소별 조절 세 갈래로 적혀 있어요.
속도는 Anthropic 발표 기준으로, 대부분의 리뷰가 미리보기 때보다 약 3배 빨라져 약 20분에서 6~10분으로 줄었다고 합니다. 지적은 문제가 무엇이고 무엇이 그 문제를 일으키는지, 어떻게 고치는지를 몇 문장으로 말하게 바뀌었고요.
관리자는 저장소마다 Quick, Standard, Deep 중 하나를 고릅니다. 공식 문서는 Quick을 가장 빠르고 저렴한 가벼운 검사로, Deep을 가장 꼼꼼하지만 오래 걸리고 비용도 가장 큰 검사로 설명해요. 시작하는 순서는 발표 글에 짧게 나옵니다. 관리자가 Claude Code 설정에서 기능을 켜고 깃허브 앱(GitHub App)을 설치한 뒤 저장소를 고르면, 개발자 쪽은 따로 설정하지 않아도 새 풀 리퀘스트마다 클로드 코드 리뷰가 돌아요.
리뷰는 네 단계로 돌고, 병합은 사람이 정한다
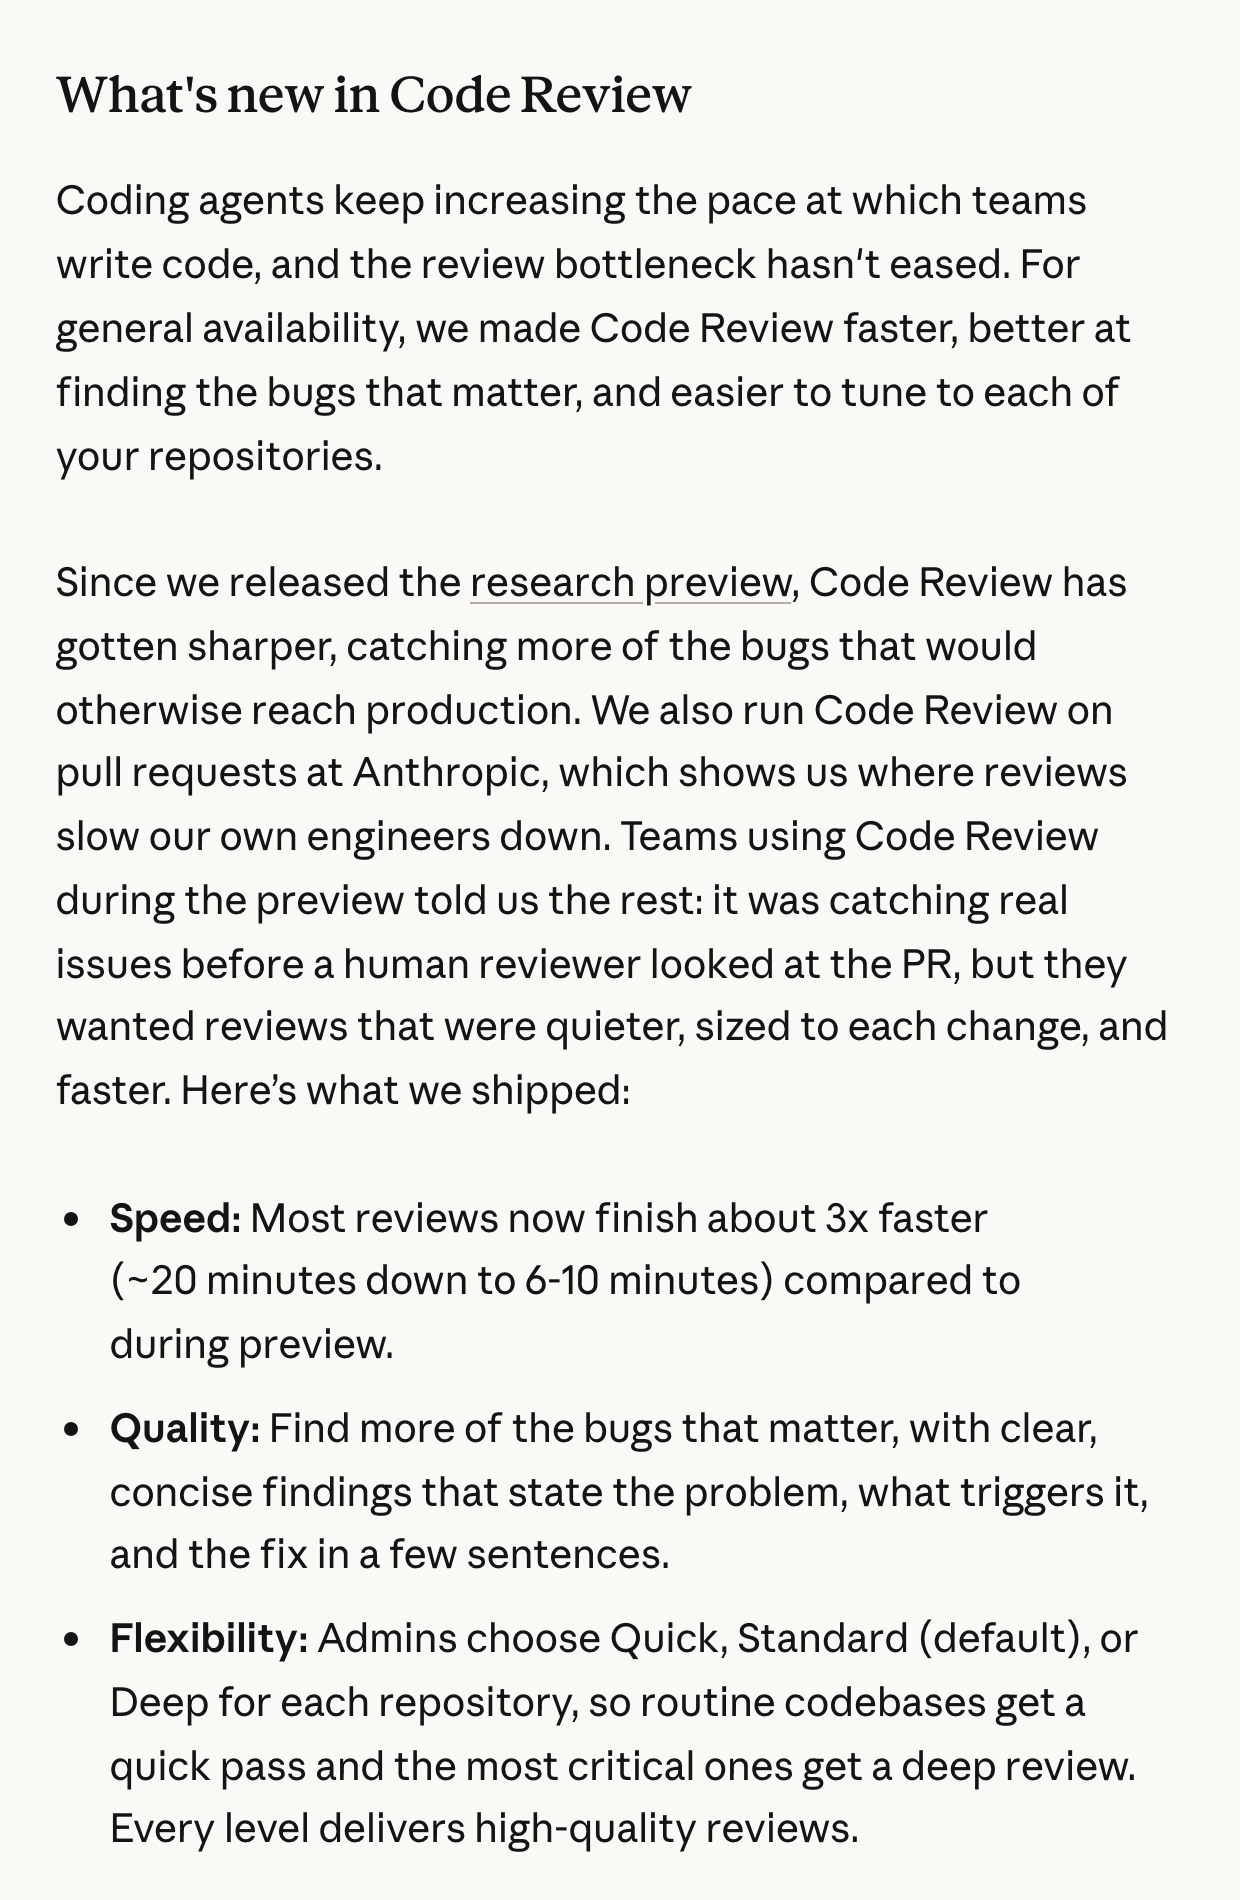
공식 문서에 따르면 클로드 코드 리뷰는 Anthropic 인프라에서 찾기(Find), 확인(Verify), 순위 매기기(Rank), 게시(Post) 순서로 돕니다. 여러 에이전트가 변경분과 주변 코드를 동시에 읽고, 확인 단계가 오탐을 걸러 낸 뒤, 남은 지적을 중복 없이 심각도순으로 올려요.
클로드 코드 리뷰의 지적에는 세 가지 표시가 붙습니다. 🔴 Important는 병합 전에 고칠 버그, 🟡 Nit은 고치면 좋지만 막지는 않을 작은 문제, 🟣 Pre-existing은 이번 변경이 만든 게 아니라 원래 코드에 있던 버그예요. 기본 설정은 서식 취향이나 테스트 부족보다 실제 서비스를 깨뜨릴 버그에 집중하고, 저장소에 REVIEW.md와 CLAUDE.md를 두면 무엇을 짚을지 바꿀 수 있습니다.
문서에서 이 글의 주제와 이어지는 문장은 따로 있어요. 클로드 코드 리뷰는 풀 리퀘스트를 승인하지도, 막지도 않습니다. 그래서 병합 결정은 팀에 남고요. 리뷰 중에는 저장소를 읽기만 하고 커밋을 올리지 않으며, 코드를 빌드하거나 실행하지 않고 읽어서 판단합니다.
| 방법 | 어디서 도나 | 누가 쓸 수 있나 |
|---|---|---|
| 클로드 코드 리뷰 | Anthropic 인프라 | 깃허브 저장소가 있는 Team·Enterprise 조직, 관리자가 켠 뒤 |
| /code-review 명령 | 내 Claude Code 세션 | 모든 요금제, 세션 사용량으로 계산 |
| GitHub Actions 등 내 CI | 내 CI 실행기 | Claude API 키나 클라우드 계정이 있는 사람 |
공식 문서가 밝힌 한계
AI가 하는 리뷰라 버그나 보안 취약점을 놓칠 수 있고, 지적이 하나도 없다고 코드에 문제가 없거나 안전하다는 뜻은 아니라고 적혀 있어요. 데이터 무보관(Zero Data Retention)이나 HIPAA 설정을 쓰는 조직, 고객 관리 암호화 키(CMEK)를 쓰는 조직은 쓸 수 없습니다(CMEK는 “아직”이라고 적혀 있어요).
혼자 만드는 팀이 먼저 볼 깃허브 도구 두 개
클로드 코드 리뷰를 쓰려면 Team·Enterprise 요금제가 있어야 하니, 혼자나 둘이서 앱을 만드는 곳은 조건이 맞지 않을 수 있어요. 공식 문서도 다른 방법으로 /code-review 명령과 직접 만든 서브에이전트·스킬 검토자를 함께 소개합니다. 깃허브에는 클로드 코드 리뷰와 비슷한 생각으로 만든 오픈소스가 있는데, 2026년 10월 19일에 저장소 화면을 확인한 두 개를 골랐어요. 이 글을 쓰면서 직접 실행해 보지는 않았습니다.
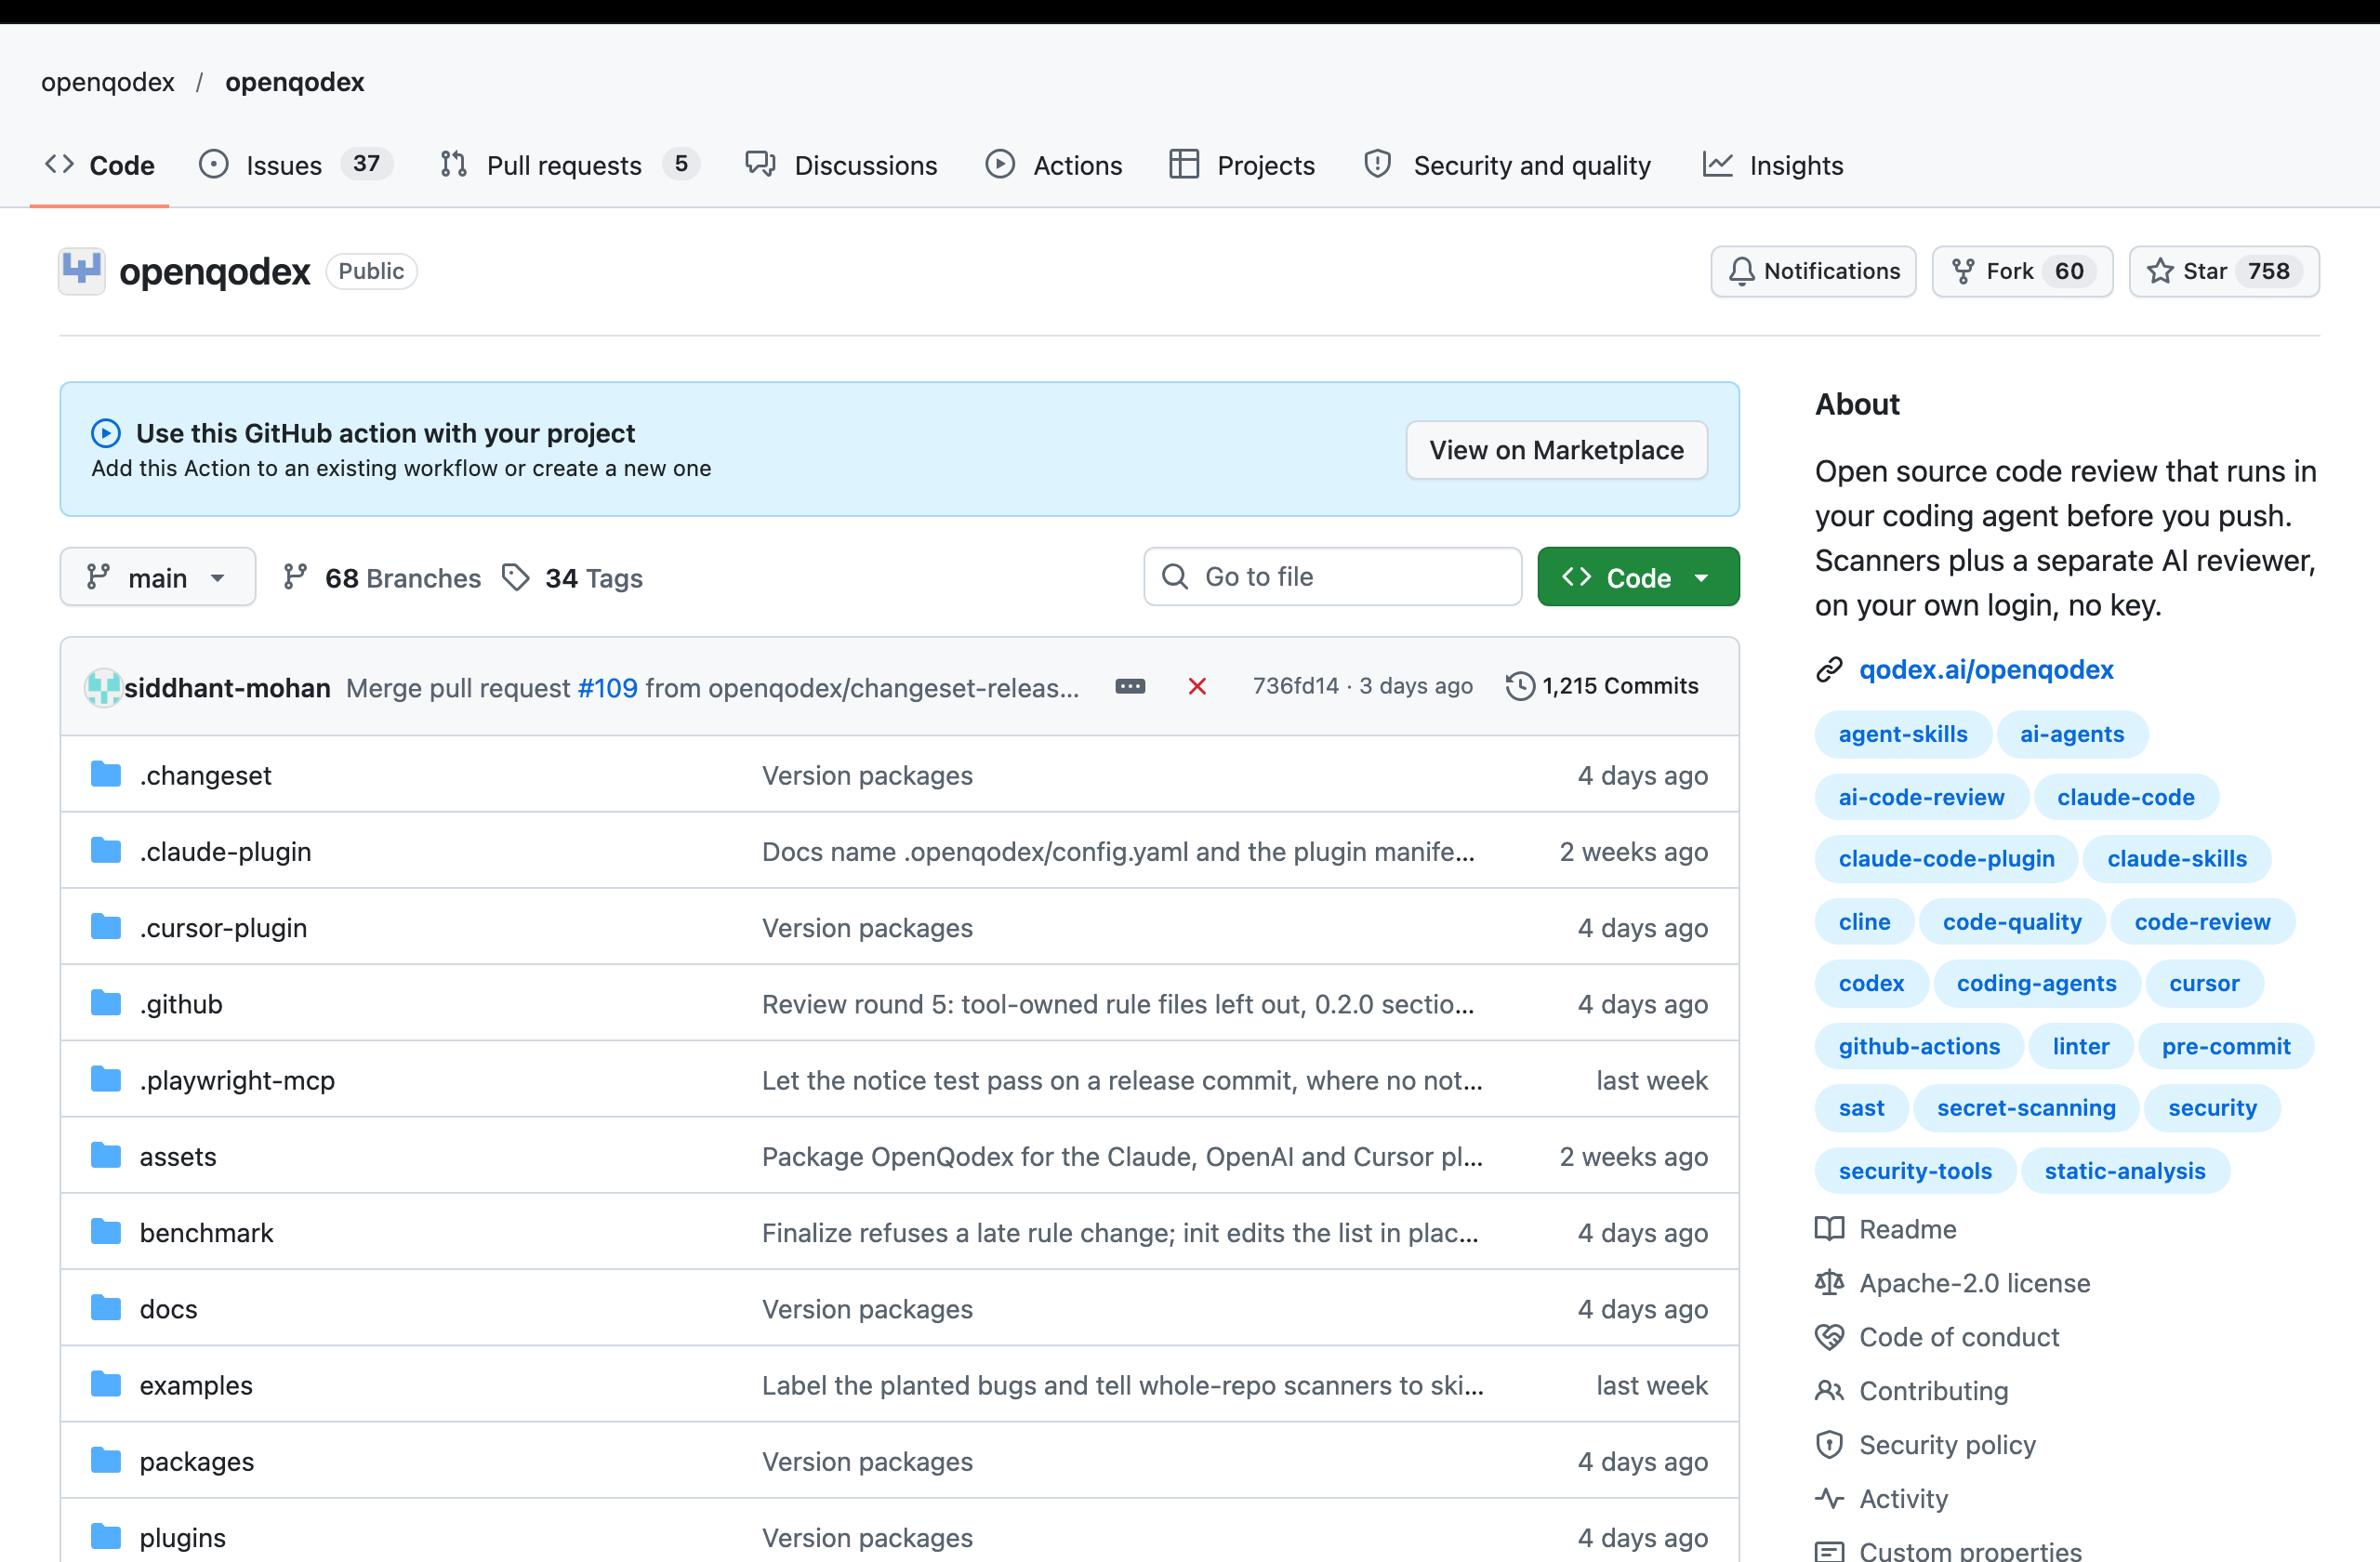
openqodex는 푸시하기 전에 코드 변경을 검사하는 도구입니다. 먼저 gitleaks, semgrep 같은 스캐너를 돌리고, 이어서 내 로그인으로 따로 띄운 Claude Code나 Codex 프로세스가 검토를 맡아요. README는 기본 설정에서 코드를 쓴 에이전트가 그 코드를 검토하지 않는다고 밝힙니다. 검토자는 스캐너 지적마다 올릴지 버릴지 이유를 달아야 하고, 어떤 지적을 고칠지는 사람이 고르는 구조예요.
설치 명령은 npx openqodex init이고, 별도 계정이나 API 키는 필요 없다고 적혀 있어요. 푸시를 막는 장치는 기본값이 경고뿐이고, 설정 파일에서 기준 심각도를 정했을 때만 그 이상의 지적이 있으면 푸시를 막습니다. 윈도우와 WSL에서는 시험하지 않았다는 문장도 README에 있어요.
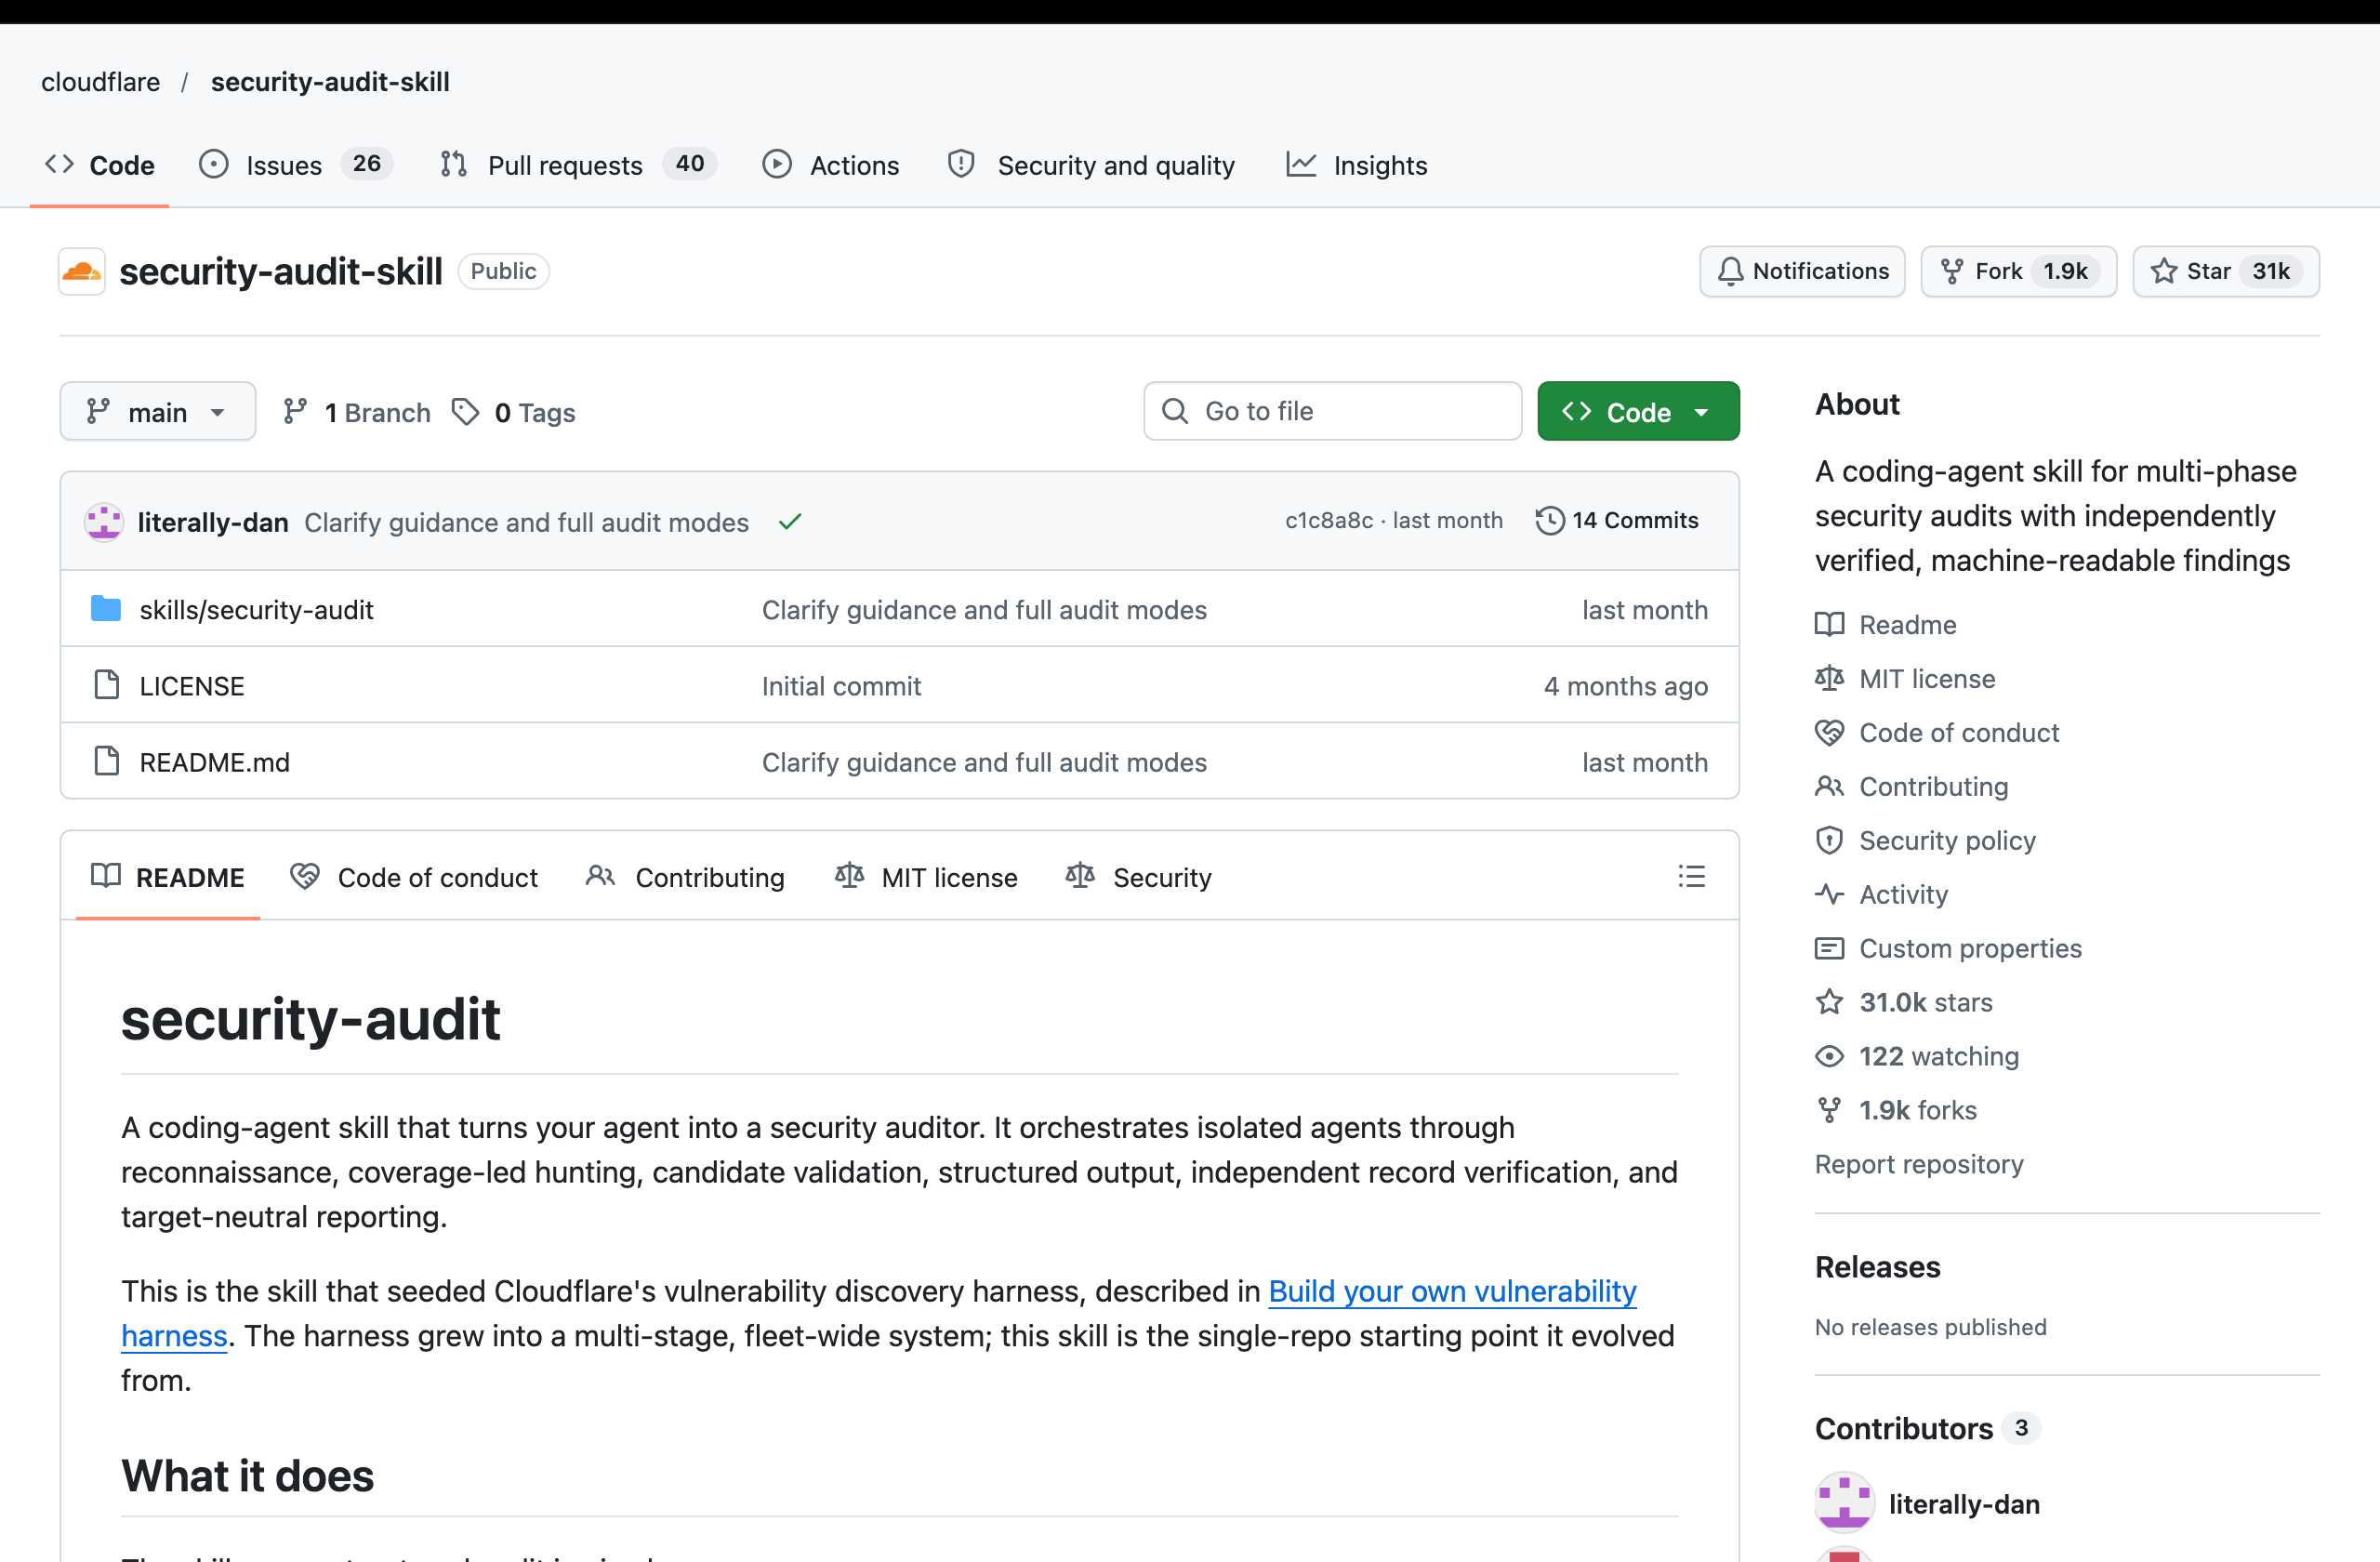
Cloudflare의 security-audit 스킬은 코딩 에이전트를 보안 감사 담당으로 바꾸는 스킬입니다. 저장소 화면 기준 별 31k(2026-10-19), MIT 라이선스, 마지막 커밋은 9월 15일(한국 시간)이었어요. 감사는 정찰, 범위를 따라가는 탐색, 후보 검증, 구조화된 결과 기록, 독립 검증, 보고서 작성의 여섯 단계로 돌고, 원칙 항목에 “찾은 에이전트가 그 지적을 확인하는 에이전트가 되지 않는다”는 문장이 있습니다. 대상 코드를 실제로 실행하려면 외부 네트워크를 끊은 샌드박스가 필요하다는 조건도 붙어 있어요.
Anthropic 팀은 사람 승인을 위험도로 나눈다
Claude Code 팀 글(Addy Osmani 외, 2026년 10월 15일)은 변경 하나가 여러 층을 지나간다고 설명합니다. PR을 열기 전에 Claude가 테스트와 빌드를 돌리고, 풀 리퀘스트마다 Claude 리뷰와 보안 리뷰가 붙고, 그다음에 사람 승인이 와요.
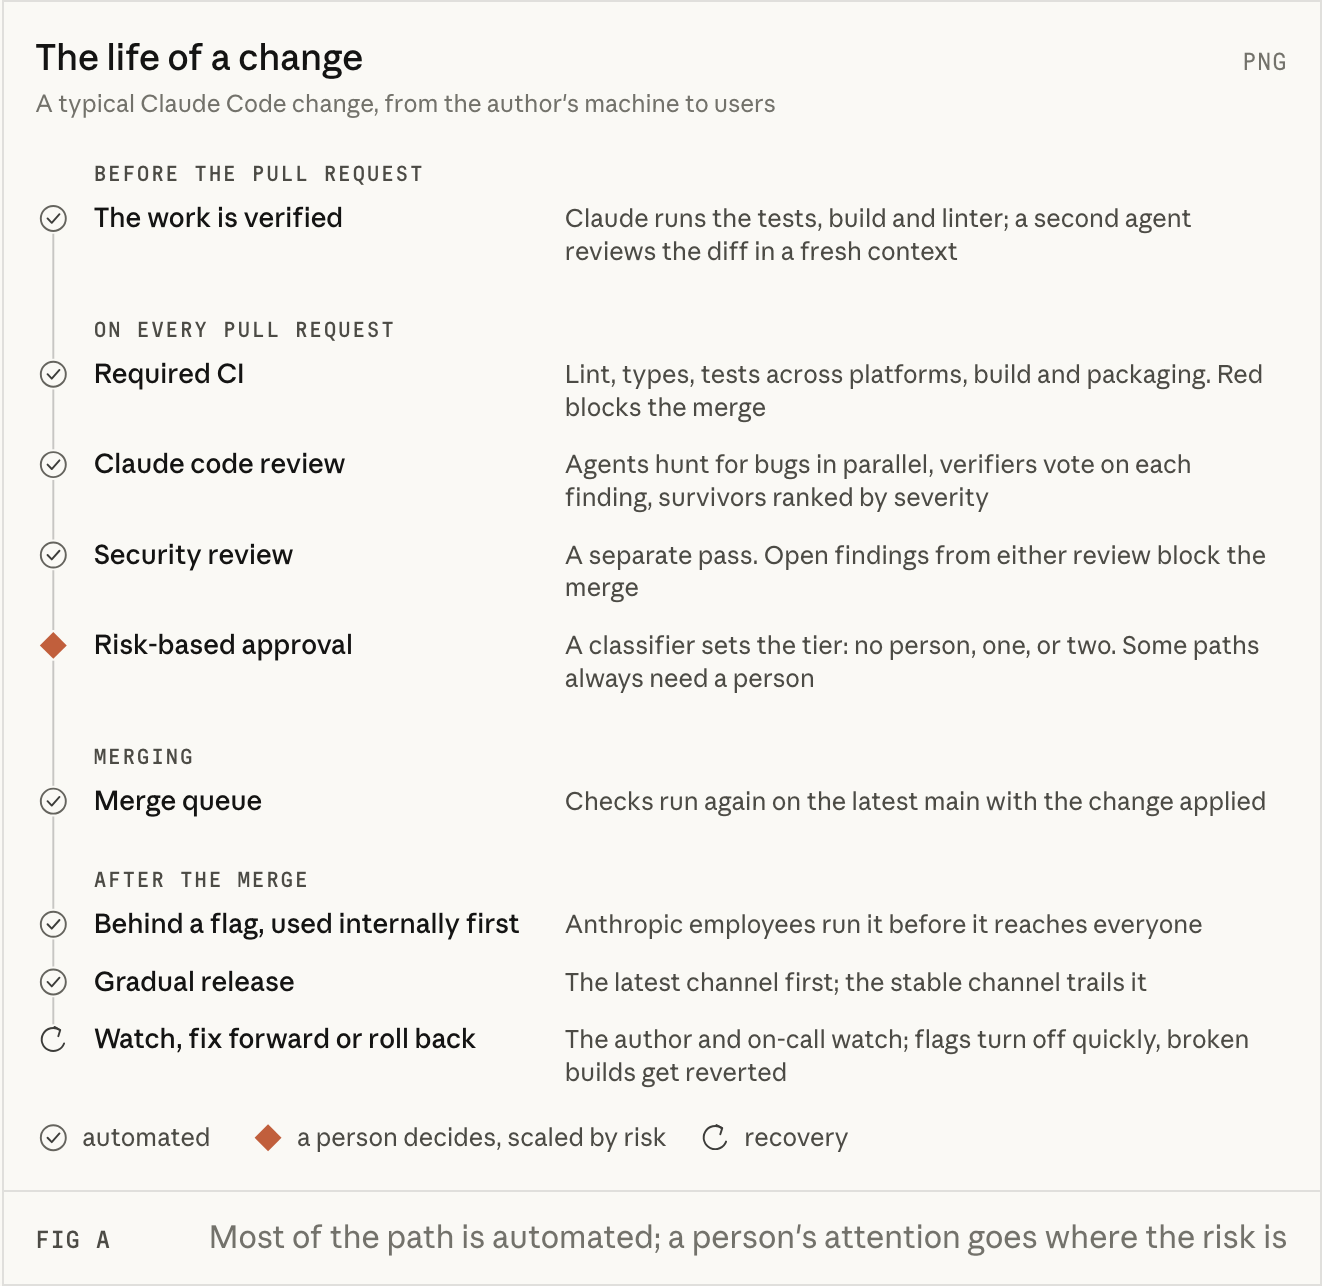
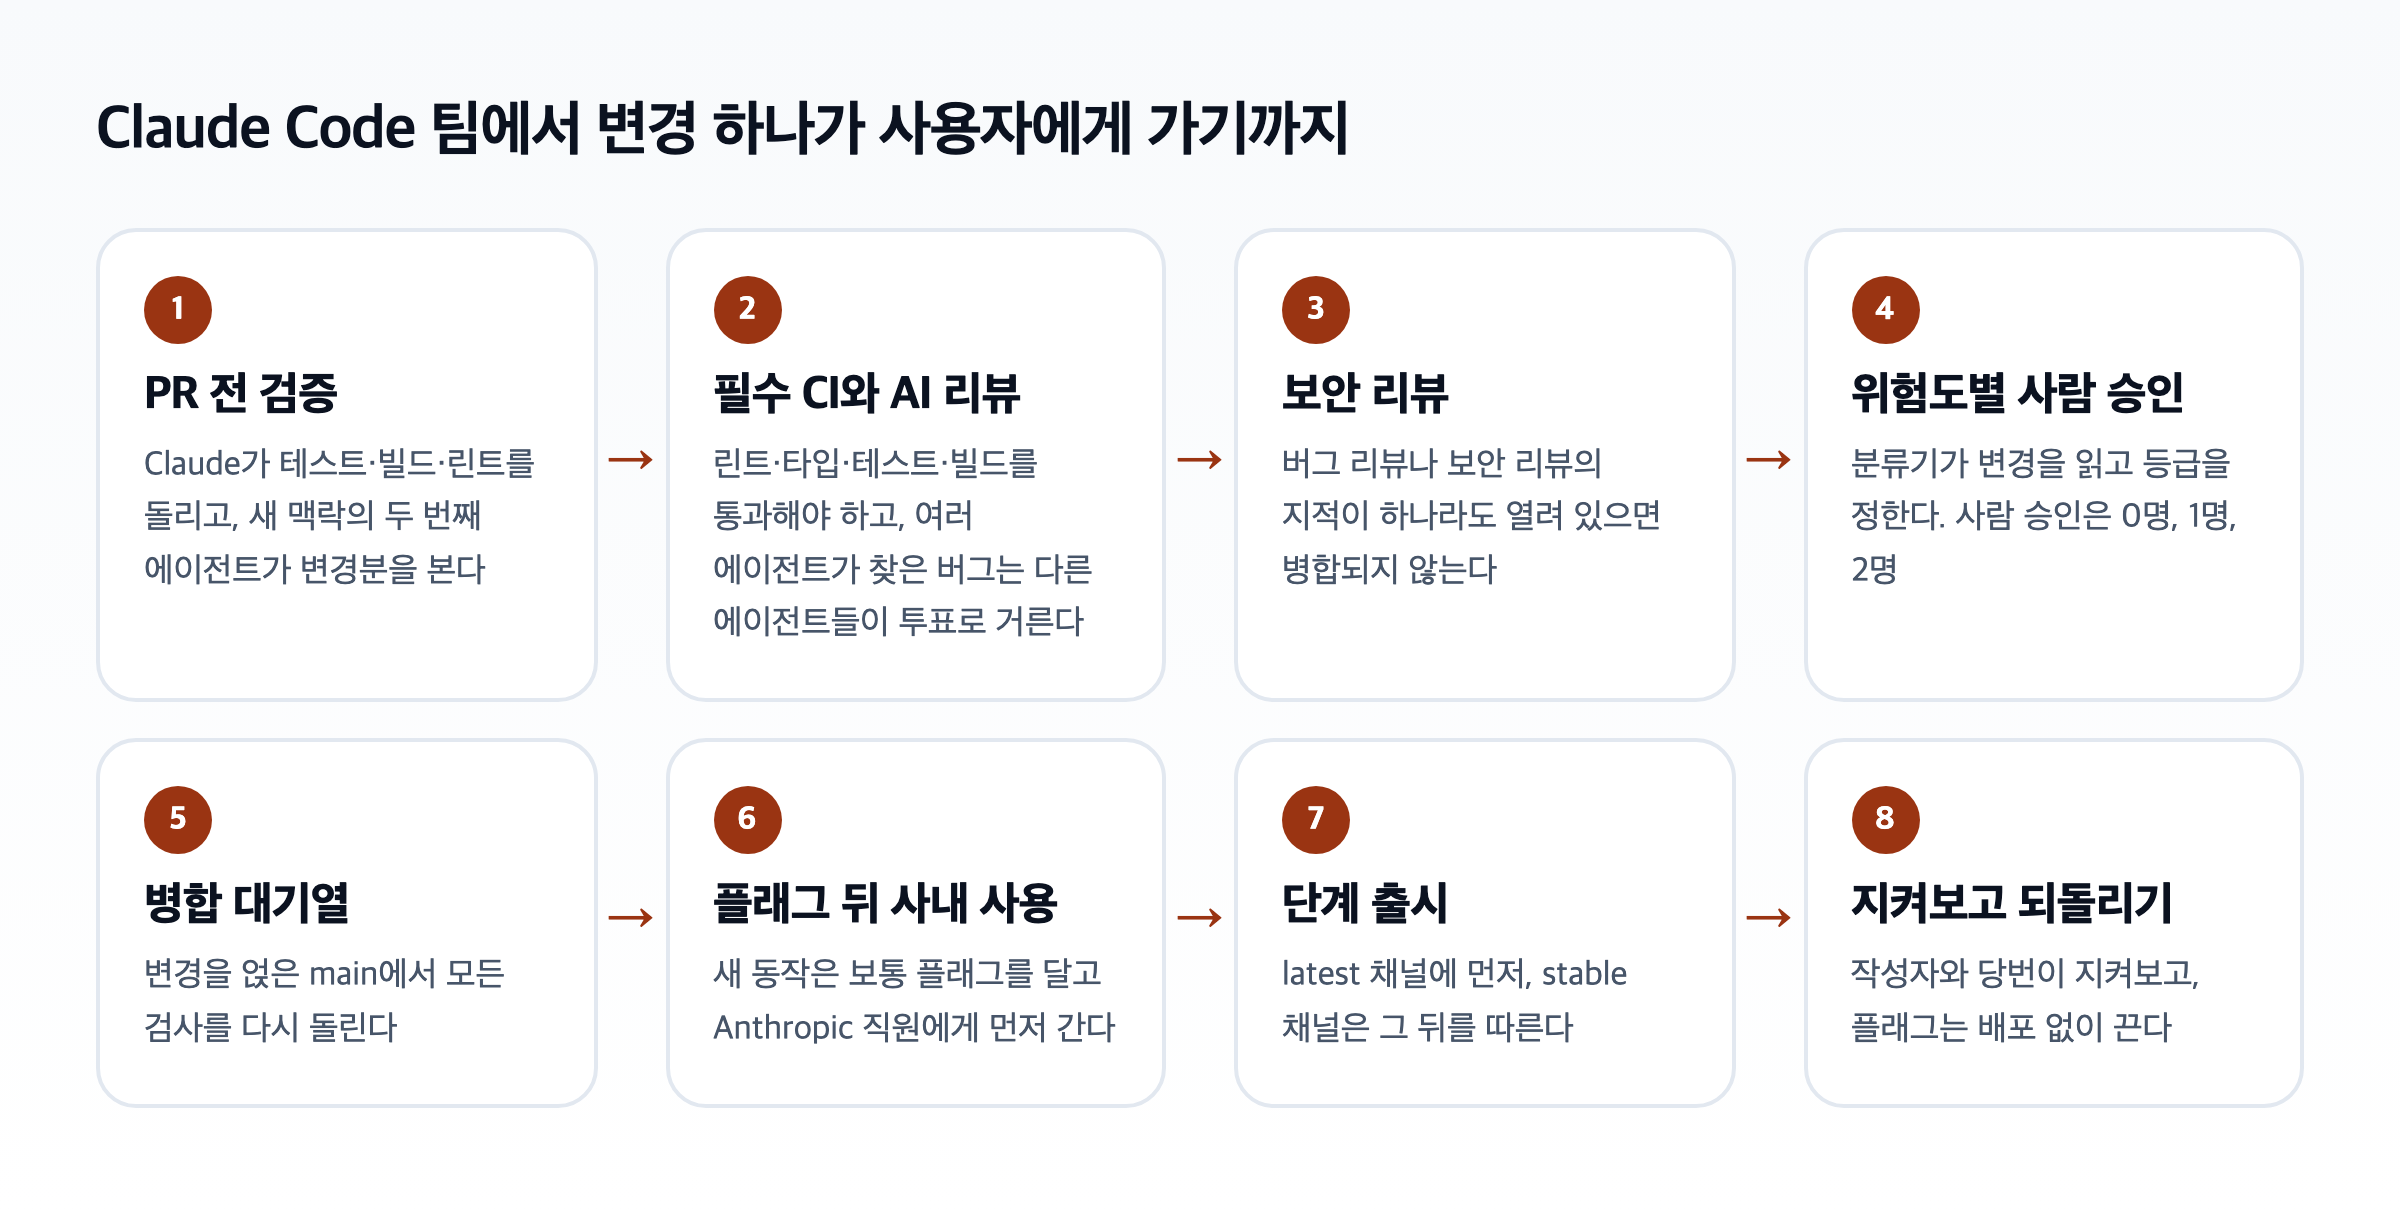
승인 대목은 표 하나로 정리돼 있어요. 문서·문구·사내 전용 기능, 플래그 뒤에 덧붙이는 변경은 낮음으로, 자동 리뷰와 보안 검사가 통과하면 사람 승인이 필요 없습니다. 일반 제품 변경과 캐시·자동 업데이트·시스템 프롬프트 같은 민감한 영역은 보통으로 한 명, 가장 위험한 코드와 늘 두 명이 봐야 하는 경로는 높음으로 두 명이에요.
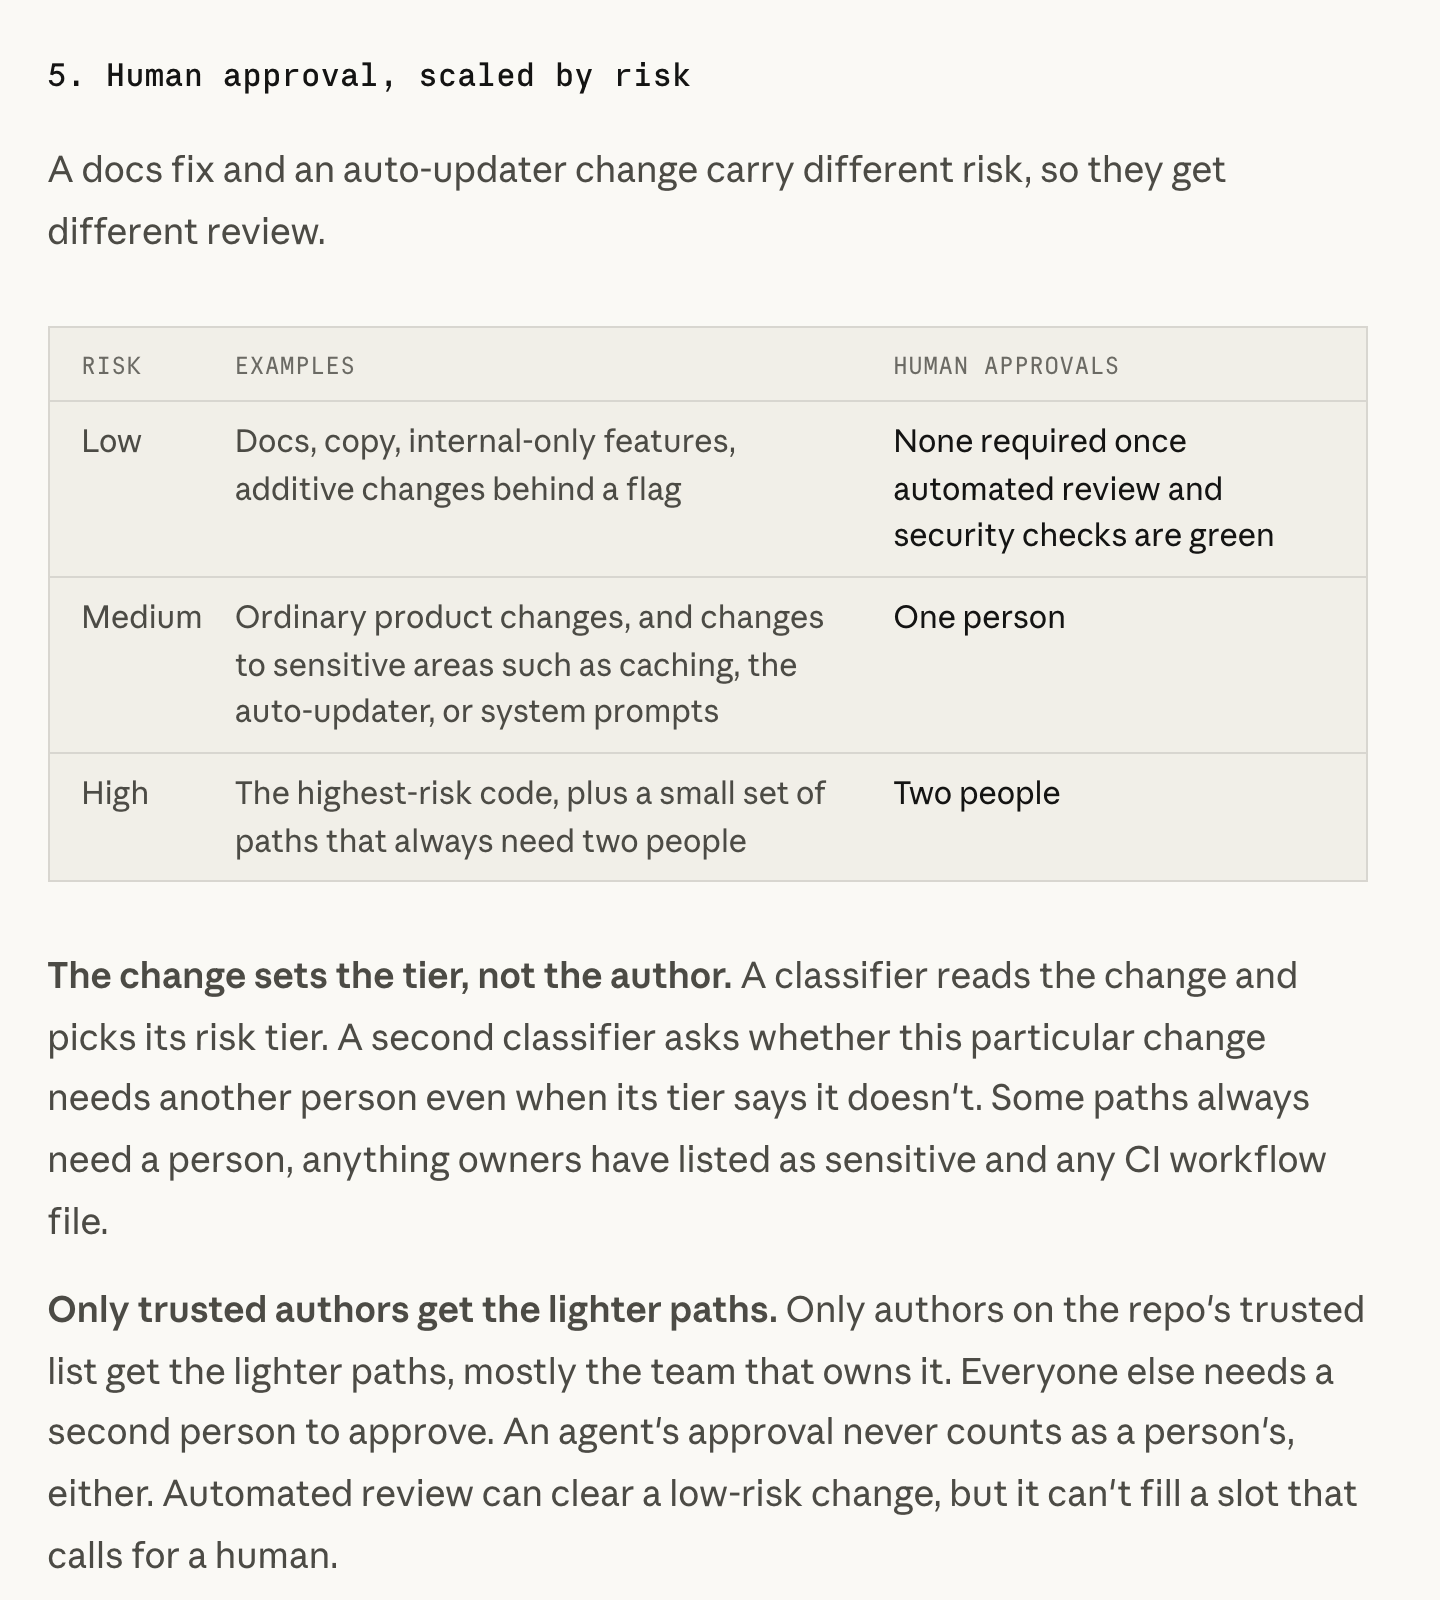
등급은 작성자가 아니라 변경 내용이 정합니다. 분류기가 변경을 읽고 등급을 고르고, 두 번째 분류기가 “등급은 낮아도 이번 변경에는 사람이 한 명 더 필요한가”를 다시 묻는 구조예요. 담당자가 민감하다고 지정한 경로와 CI 작업 흐름 파일은 늘 사람이 봅니다. 가벼운 승인 경로는 저장소의 신뢰 목록에 든 작성자만 쓰고요.
수치는 Anthropic 발표 기준으로만 옮깁니다. 이 글에 따르면 6월부터 9월 사이 Claude Code 코드베이스에 병합된 풀 리퀘스트는 두 배 넘게 늘었고, 되돌려야 했던 비율은 40% 넘게 줄었어요. 클로드 코드 리뷰를 연구 미리보기로 내놓았을 때 사내 풀 리퀘스트 가운데 실질적인 리뷰 지적을 받은 비율은 16%에서 54%로 올랐다고 합니다.
서브에이전트 – 역할을 나눠 검증하는 방법가상 회사에 옮기면, 클로드 코드 리뷰 다음에 사람이 볼 곳
여기서부터는 가상 예시입니다. 직원 세 명이 쇼핑몰 앱을 AI 코딩 도구로 만들고, 대표와 개발 담당이 함께 코드를 올리는 회사를 떠올려 봤어요. 클로드 코드 리뷰나 openqodex를 붙인다고 해서 누가 승인할지까지 정해지지는 않습니다. 그 칸은 회사가 정해야 해요.
전
- 코드를 쓴 AI가 “다 됐다”고 하면 그대로 올린다
- 공지 문구 수정도, 결제 코드 수정도 같은 사람이 같은 속도로 본다
- 누가 승인했는지 기록이 없다
후
- 올리기 전에 코드를 쓰지 않은 AI가 먼저 검사한다
- 변경 내용으로 위험도를 정하고 승인 인원을 0명·1명·2명으로 나눈다
- 승인 뒤 새 커밋이 오면 다시 승인받는다
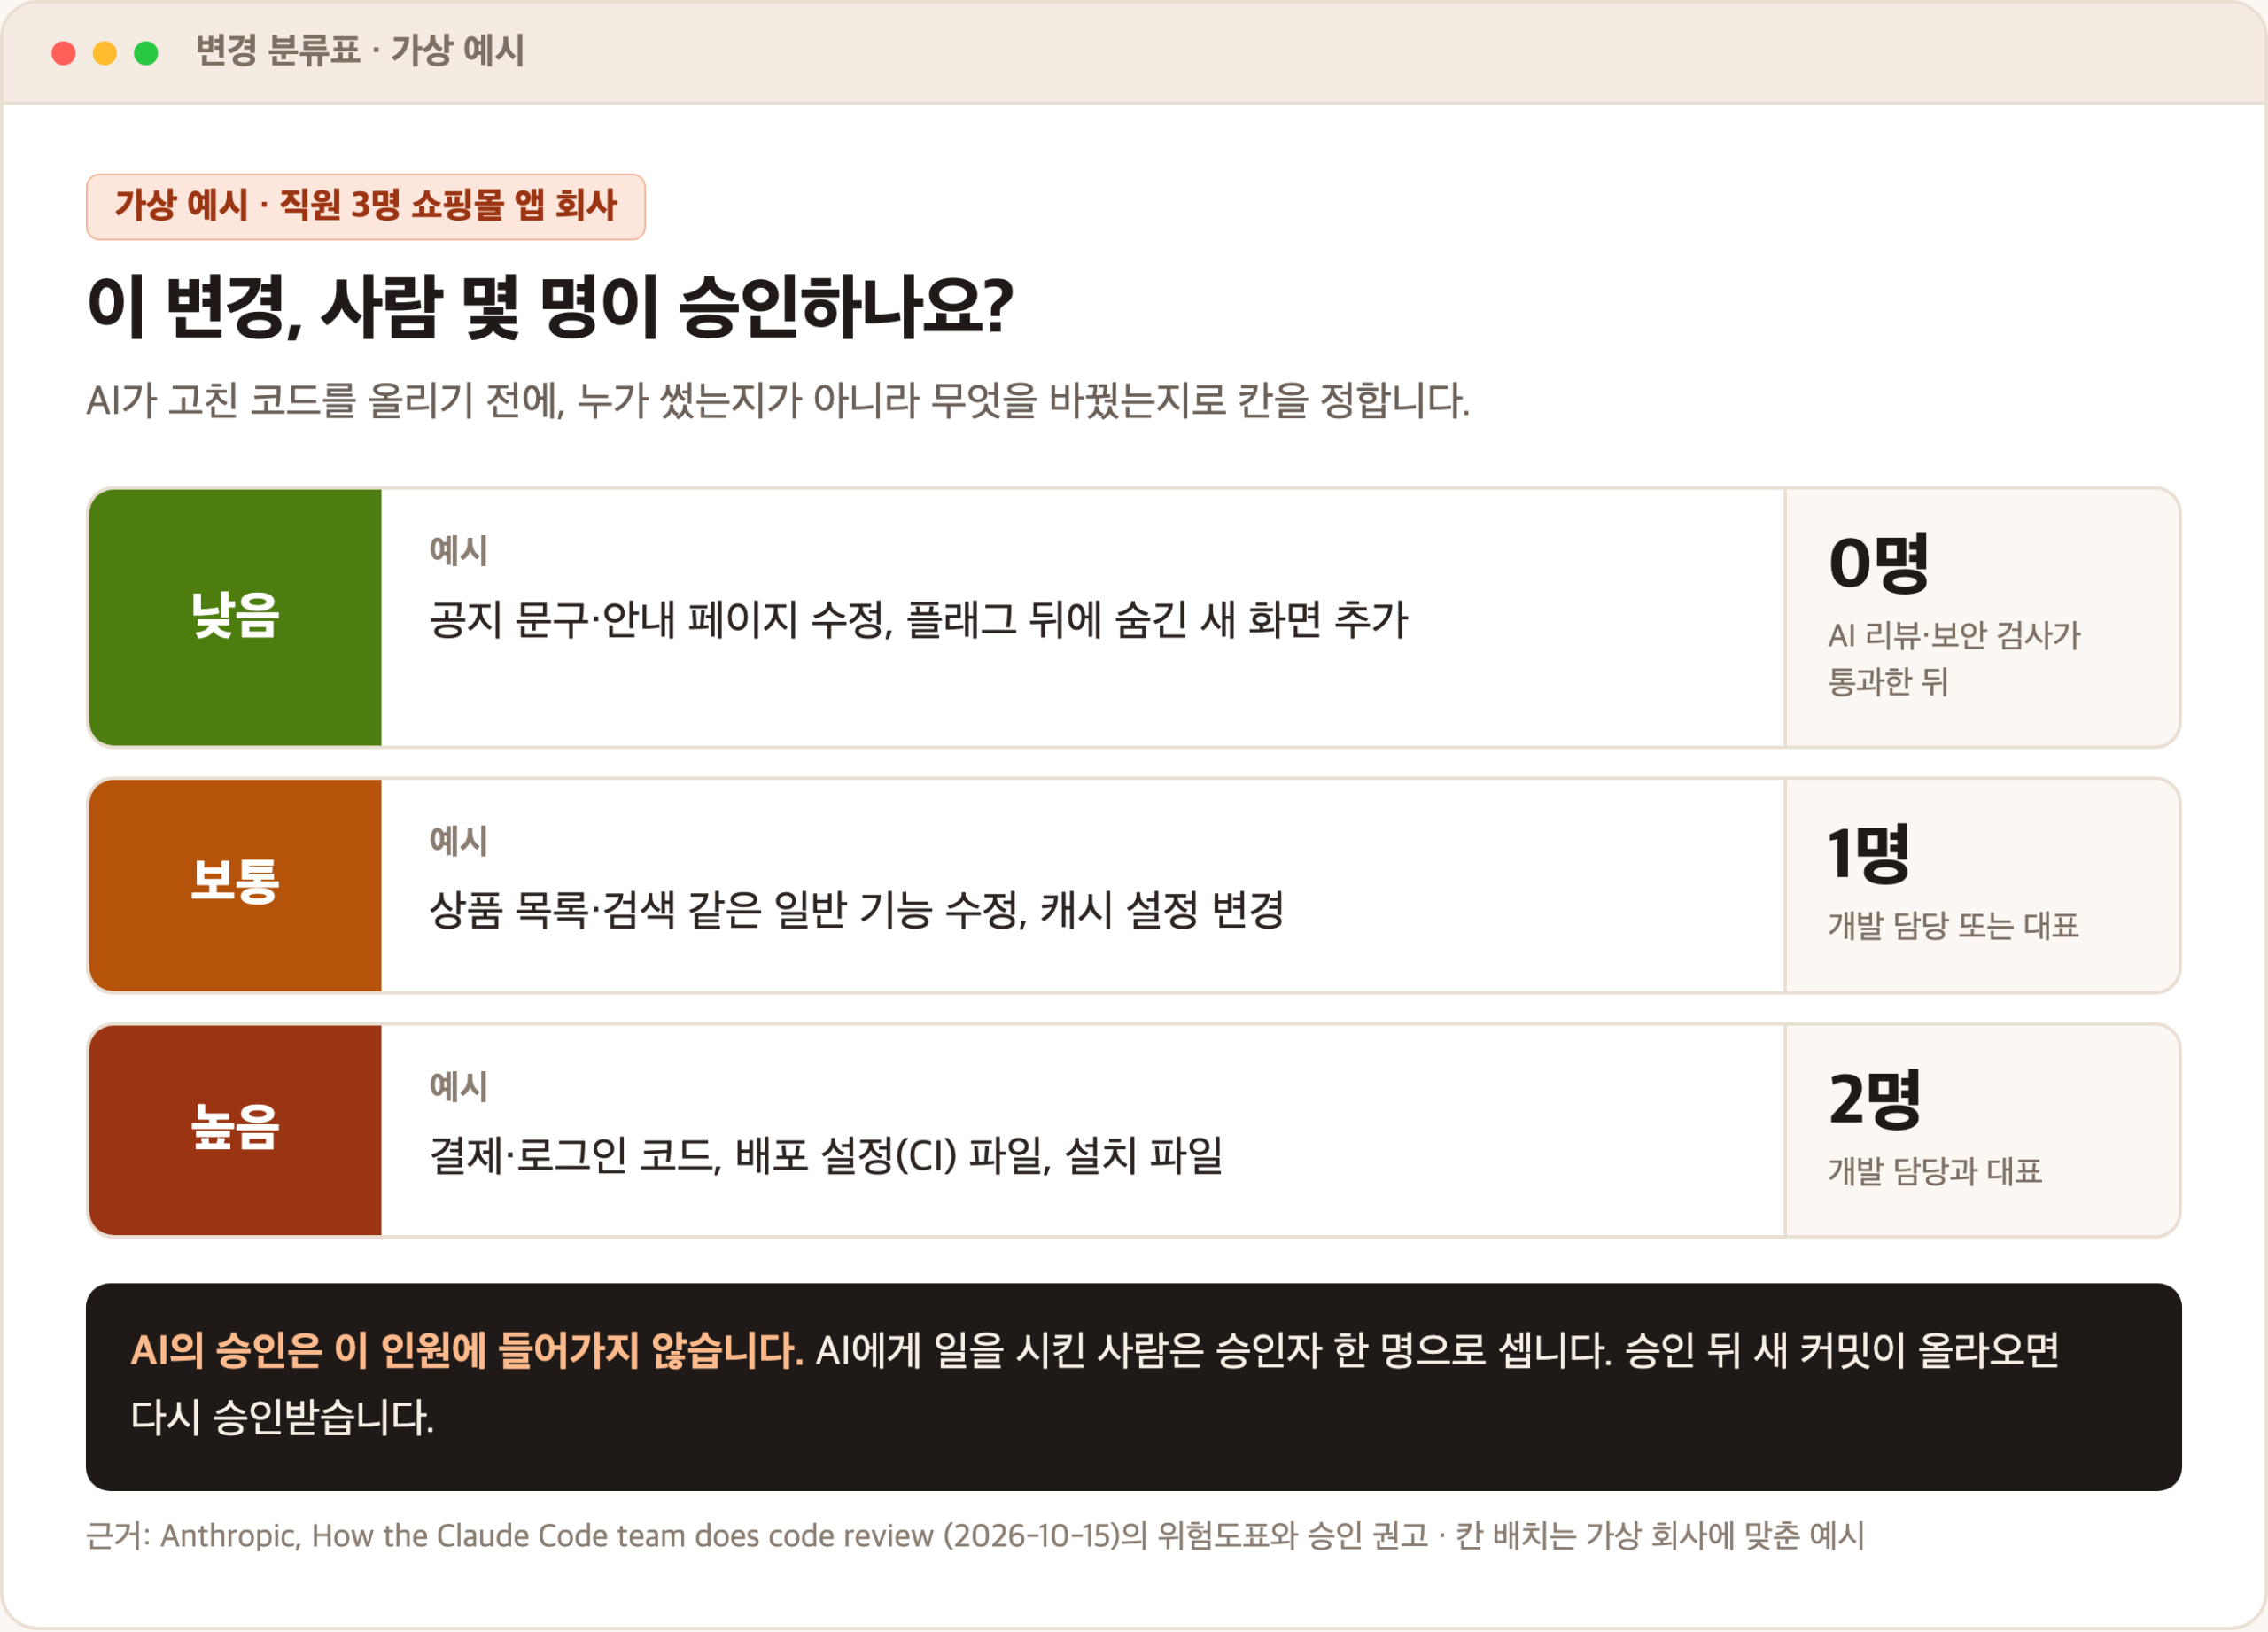
Anthropic 글 끝의 “도입하는 법” 절에서 승인 항목과 풀 리퀘스트 양식 권고를 골라 옮기면 이렇습니다.
- 위험도 등급을 글로 적어 둔다. 작성자가 아니라 변경 내용으로 정하고, 처음엔 엄격하게 시작해 근거가 쌓이면 푼다.
- 가벼운 승인 경로는 믿을 수 있는 작성자에게만 연다.
- CODEOWNERS와 브랜치 보호로 로그인·결제·CI·배포 작업 흐름·설치 파일은 늘 사람이 보게 한다.
- 봇의 승인이 꼭 필요한 사람 승인을 대신하지 못하게 하고, 새 커밋이 오면 기존 승인을 거둔다.
- 풀 리퀘스트 양식에 시험 방법, 위험도, 되돌리는 법 칸을 넣는다.
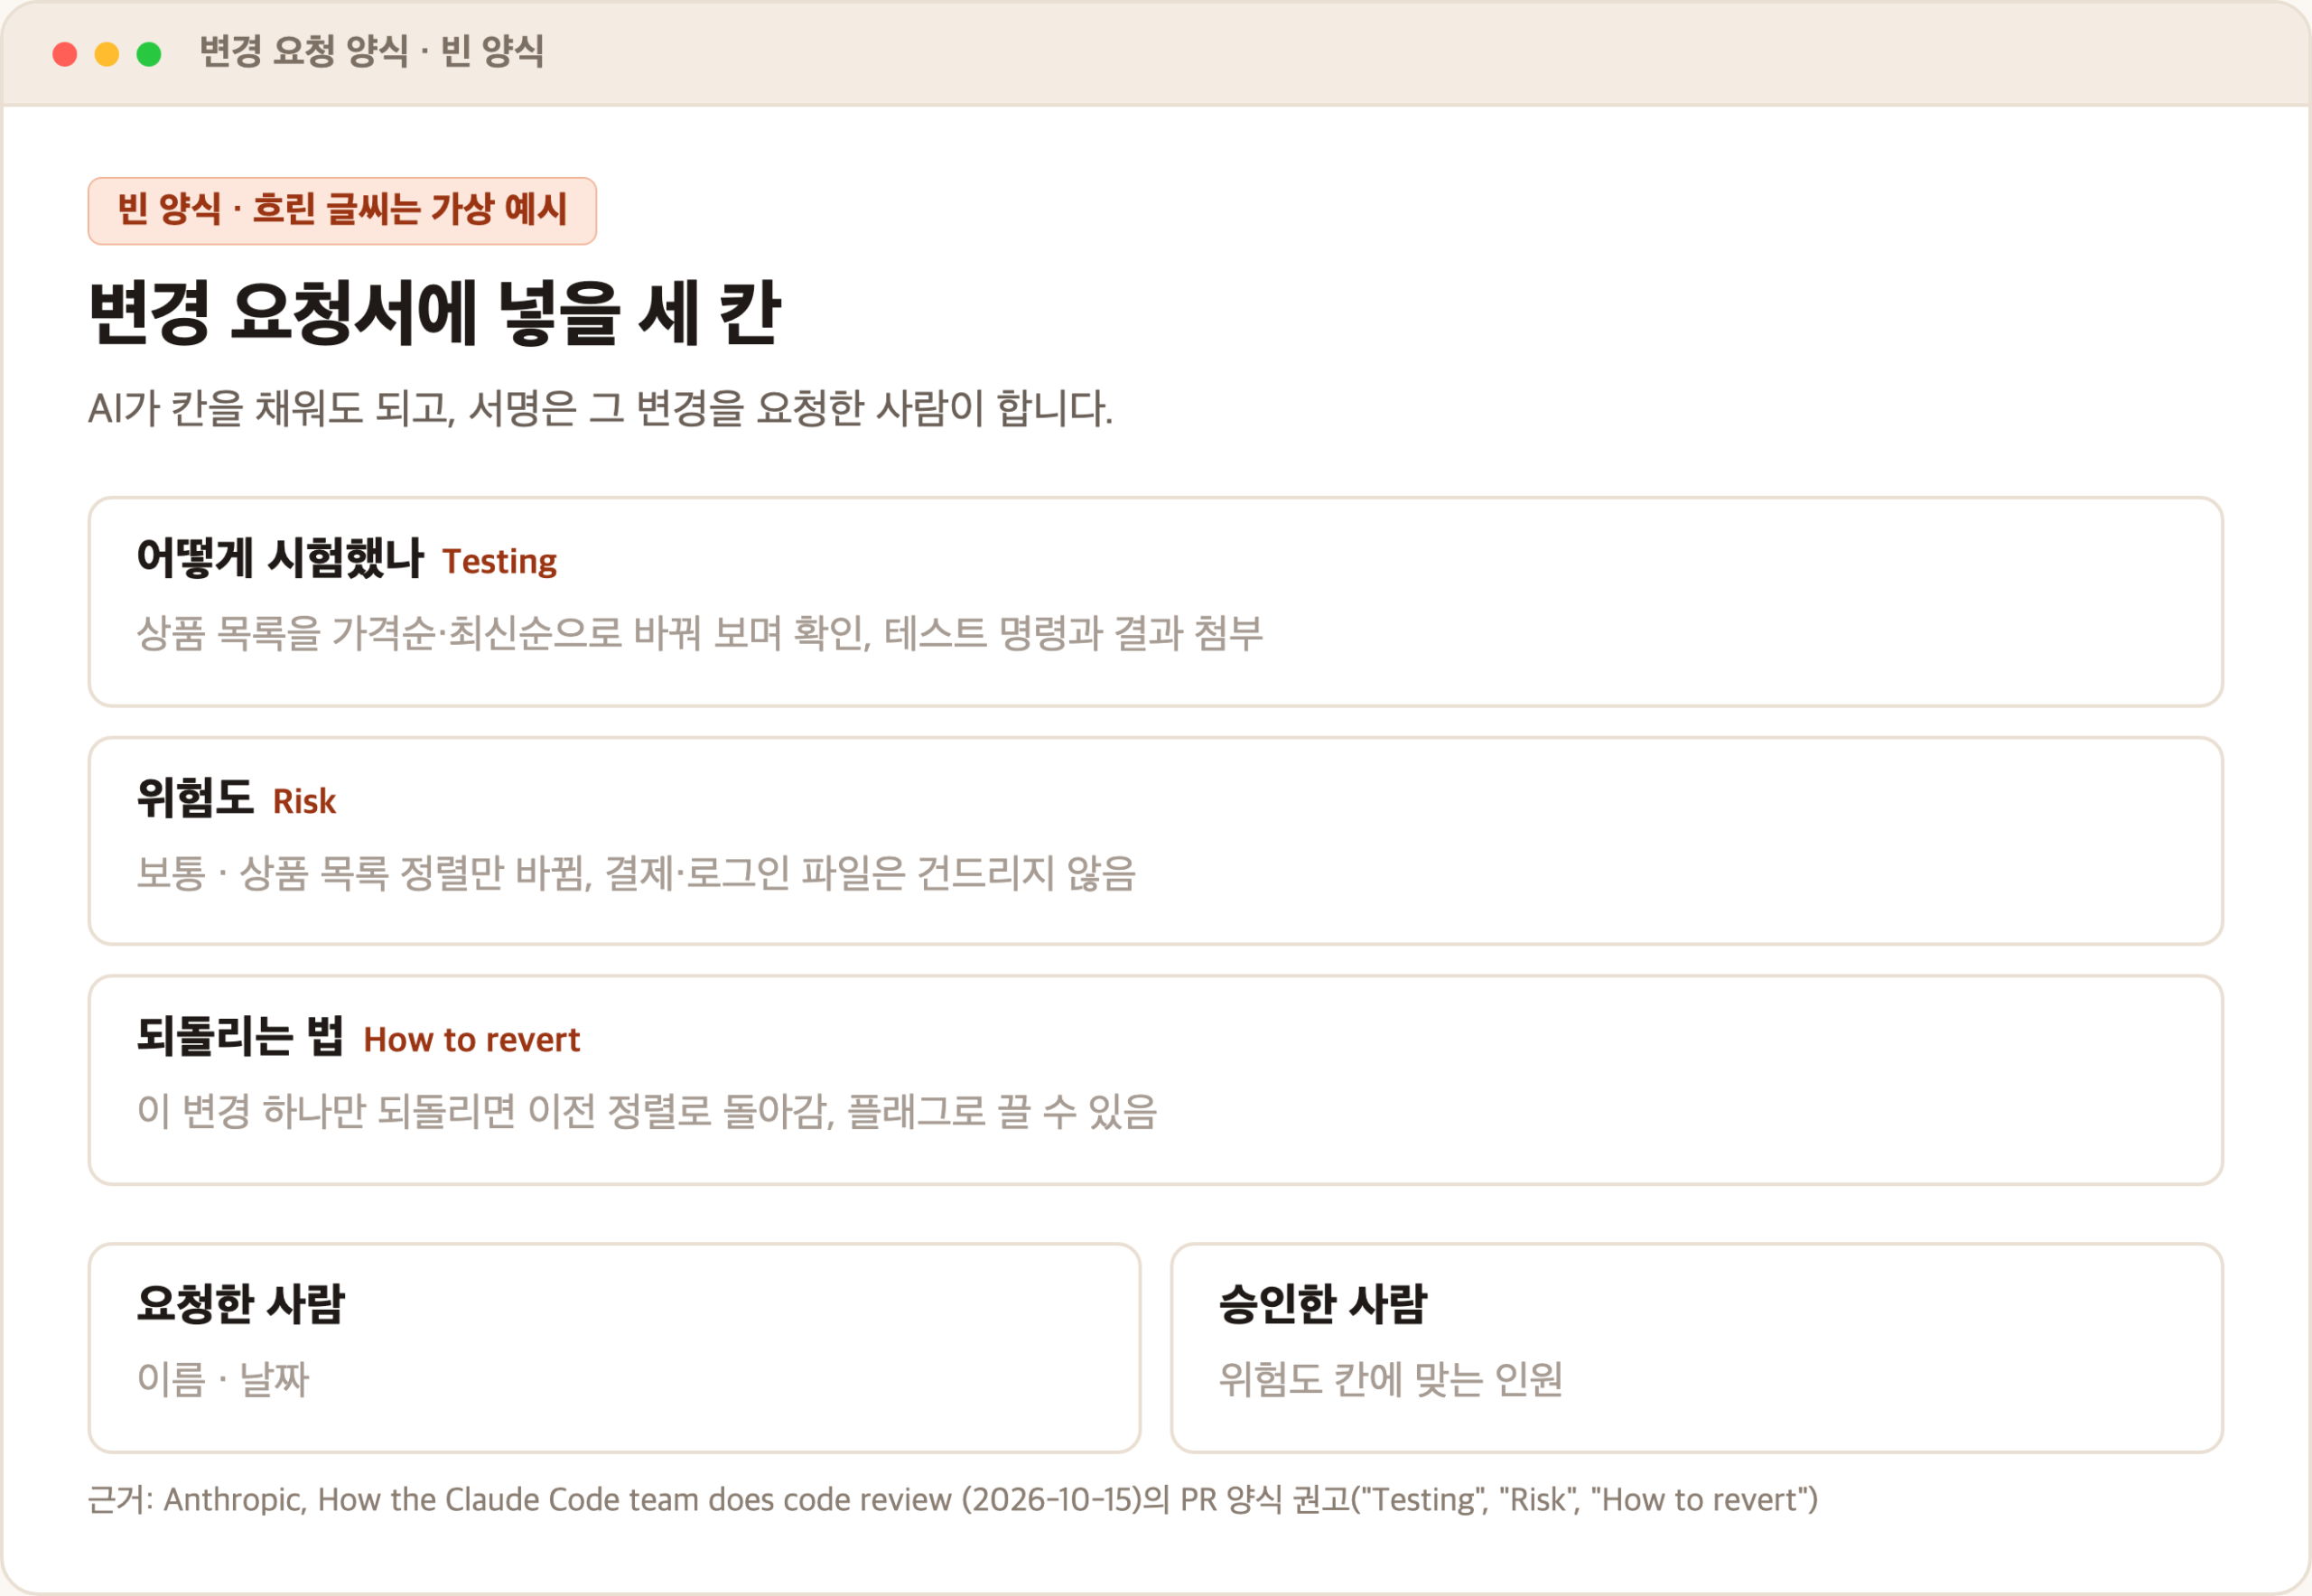
오토 모드(Auto Mode) – 승인 버튼 대신 분류기가 검사하는 방법에서 다룬 분류기가 AI의 행동 하나하나를 거르는 장치였다면, 이 표는 그 결과물을 사람이 어디서 받아 볼지 정하는 장치에 가까워요.
에이전트 승인은 사람 승인으로 치지 않는다
이 글에서 하나만 가져간다면 이 문장입니다. Claude Code 팀의 글은 “An agent’s approval never counts as a person’s, either.”라고 적고, 자동 리뷰가 낮은 위험 변경을 통과시킬 수는 있어도 사람이 필요한 자리를 채울 수는 없다고 덧붙여요.
에이전트의 승인은 사람의 승인으로 세지 않는다. 자동 리뷰는 낮은 위험 변경을 통과시킬 수 있지만, 사람이 필요한 자리를 채울 수는 없다. (Claude Code 팀 글, 2026-10-15)
에이전트가 쓴 풀 리퀘스트라면, 그 에이전트에게 일을 시킨 사람이 필요한 검토자 한 명으로 셉니다. 직접 코드를 친 것과 같은 책임이라는 뜻이죠. 승인은 특정 커밋 하나에만 유효해서, 에이전트가 새로 푸시하거나 누군가 손으로 병합 충돌을 풀면 다시 승인을 받아야 해요.
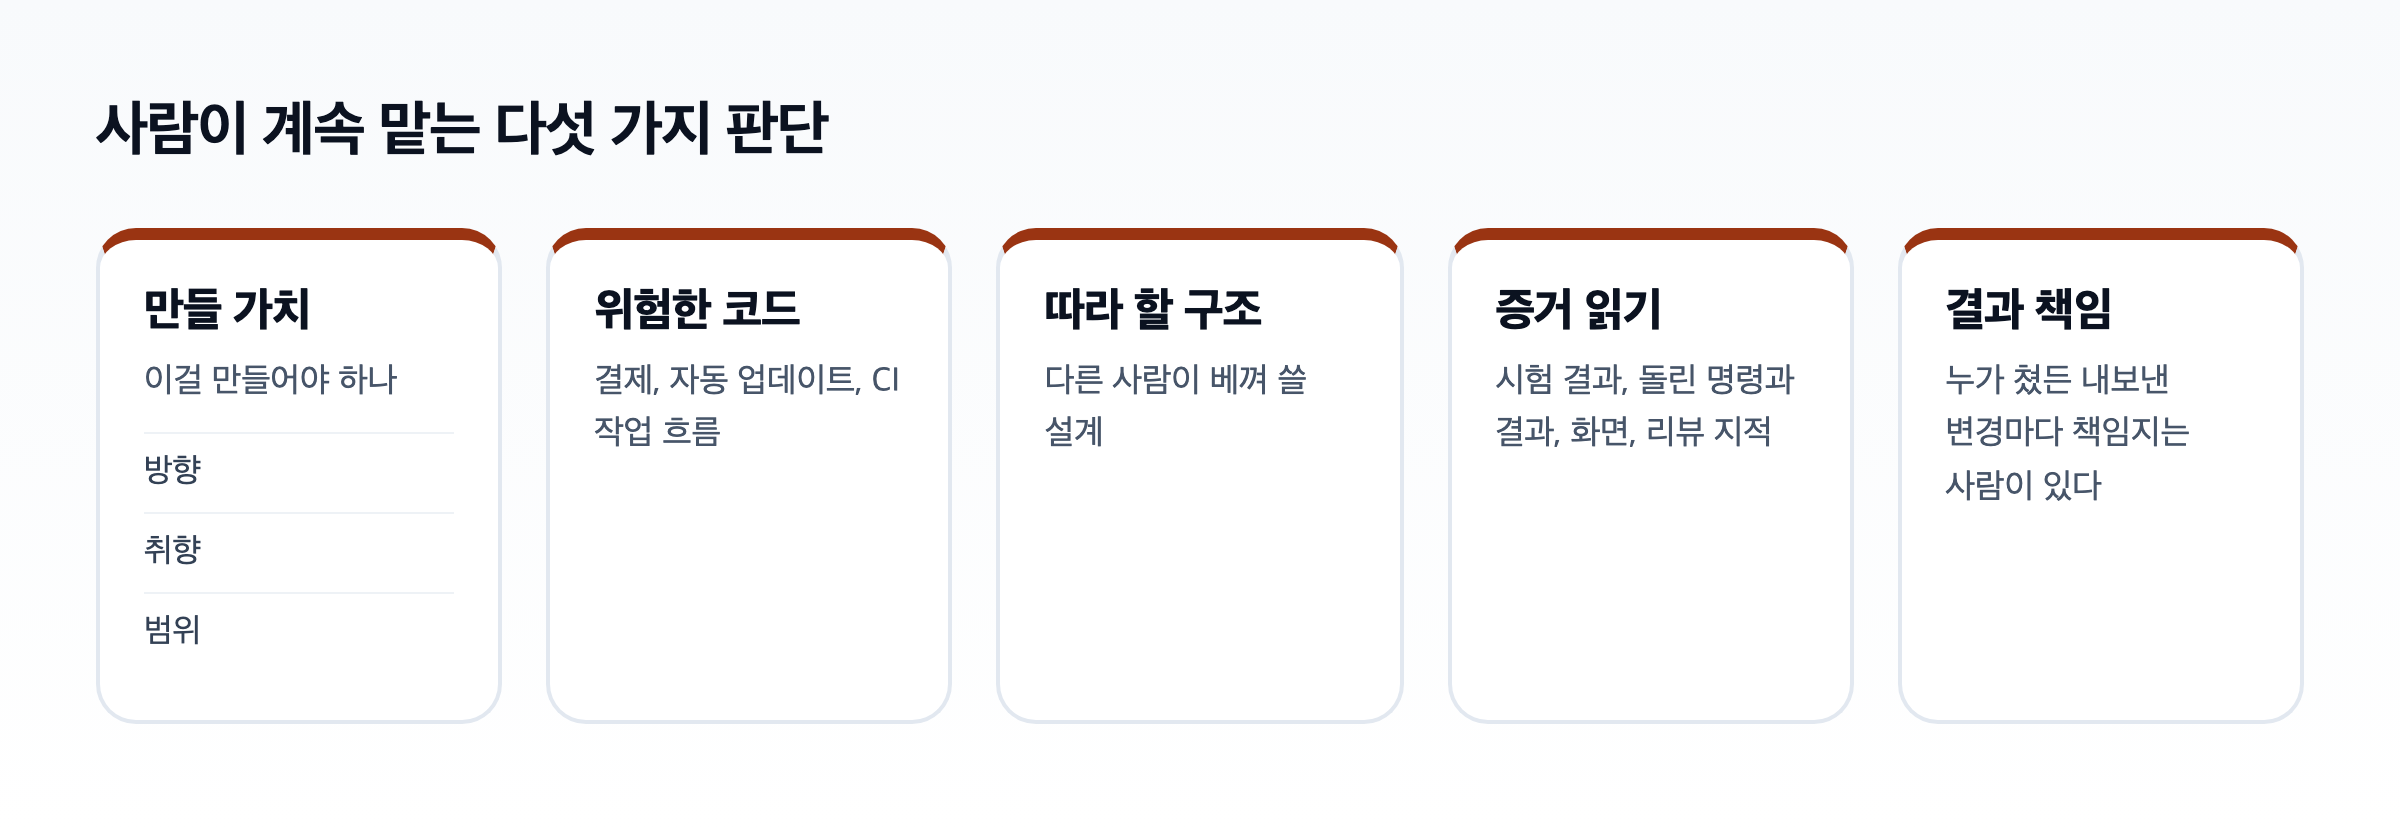
같은 글은 사람이 맡는 판단을 다섯 가지로 꼽아요. 이걸 만들 가치가 있는지, 결제·자동 업데이트·CI 같은 위험한 코드, 남이 따라 할 구조, 시험 결과와 리뷰 지적 같은 증거 읽기, 그리고 결과에 대한 책임입니다. 사람만 누르는 자리를 먼저 정하는 방법은 AI에 일 맡길 때, 사람만 누르는 버튼부터 정해 두세요에도 정리해 두었어요.
참고한 공식 문서
- Claude, Code Review is now generally available (2026-10-15): claude.com/resources/articles/code-review-is-now-generally-available
- claude.dev, How the Claude Code team does code review (2026-10-15): claude.dev/blog/solving-code-review-at-anthropic
- Claude Code 문서 Code Review, Read and request reviews, Review locally with /code-review: code.claude.com/docs/en/code-review
- 깃허브 openqodex/openqodex, cloudflare/security-audit-skill (2026-10-19 확인)
요금제와 기능은 바뀔 수 있으니 쓰기 전에 원문을 확인하세요.
위험도별로 누가 승인할지 적어 두는 양식이 필요하면 승인·검수 규칙 체크리스트 받기에서 PDF·엑셀로 받을 수 있어요.
업종과 업무에 맞춘 AX 설계 상담은 무료 AX 상담 신청에서 받습니다.
클로드 코드 리뷰 자주 묻는 질문
클로드 코드 리뷰는 어떤 요금제에서 쓸 수 있나요?
공식 발표와 문서 기준으로 Claude Team과 Enterprise 요금제에서 쓸 수 있고, 저장소는 깃허브(GitHub)에 있어야 합니다. 요금제와 상관없이 Claude Code 세션에서 /code-review 명령으로 내 브랜치를 검사하는 가벼운 방법도 있어요.
클로드 코드 리뷰가 풀 리퀘스트를 대신 승인해 주나요?
아닙니다. 공식 문서는 리뷰가 풀 리퀘스트를 승인하거나 막지 않고, 병합 결정은 팀에 남는다고 적고 있어요. 결과는 줄마다 달리는 지적, 요약, Claude Code Review라는 이름의 체크 실행으로 남습니다.
혼자 만드는 앱도 출시 전에 AI 코드 검사를 받을 수 있나요?
openqodex는 푸시 전에 스캐너를 돌리고, 코드를 쓴 에이전트와 다른 Claude Code나 Codex 프로세스가 검토하게 하는 무료 오픈소스 도구입니다(Apache-2.0). 검토는 내 Claude Code나 Codex 로그인으로 돌아서 그 요금제 사용량이 듭니다. Node 22 이상과 git, macOS나 리눅스가 필요하고, 이 글을 쓰면서 직접 실행해 보지는 않았어요.
글에 나온 규칙 파일과 에이전트는 Claude Code에서 쓰는 방식이고, 공식 안내는 Claude Code 공식 문서에 있습니다.
이 글은 직접 만들고 운영하며 남긴 기록입니다. 적힌 수치는 작성 시점의 운영 계정 기준이며, 같은 결과나 수익을 보장하지 않습니다.